- РТК-ЦОД выполнил миграцию ИТ-систем «Комуса»... (67)
- Новая статья: Обзор SSD-накопителя Samsung... (1106)
- Apple готовит конкурента M**a Ray-Ban: очки... (1546)
- GTA V запустили на Nintendo Switch 2: игра... (1676)
- Мозговой имплант вернул голоса пациентам с... (1870)
- Китайский электросамолёт CE-25A выполнил... (1232)
- F******k заглядывал в галереи смартфонов без... (1275)
- «Верните Дженсена!»: за возвращение Хуанга в... (1332)
- ИИ обернулся против Хуанга: экс-глава Nvidia... (1740)
- Крупнейшее обновление LoL в истории: Riot... (1633)
- Китайская Bilibili Gaming cтала чемпионом... (1913)
- На ловца Starship летит: SpaceX впервые... (1675)
- Биткоин за неделю подешевел на 15 % — ниже... (1949)
- Новая статья: Phantom Blade Zero — танцы с... (1958)
- То же мясо, но сочнее: брутальный платформер... (2085)
- SpaceX объяснила, почему ускоритель Starship... (1857)
Рекурсивный акроним словосочетания «PHP: Hypertext Preprocessor»
Добро пожаловать на форум PHP программистов!
За последние 24 часа нас посетил 213001 программист и 5282 робота. Сейчас ищут 3178 программистов ...
Дыра в безопасности ПО китайской маски для сна позволила инженеру получить возможность запустить электрические импульсы в масках других пользователей
Дата: 2026-02-17 15:02
Проблемы с безопасностью порой затрагивают самые разные потребительские устройства, но иногда ситуации бывают очень странные. К примеру, инженер Эмилиос Хацистам, занимающийся ИИ, рассказал о том, как обнаружил, что его маска для сна невольно предоставила ему доступ к данным ЭЭГ и элементам управления масок других пользователей.
Хацистам купил маску для сна на Kickstarter у некой небольшой китайской исследовательской компании, название которой он решил не раскрывать. У нового продукта обнаружились проблемы с ПО и подключением, и Хацистам взялся исправлять их собственными силами.
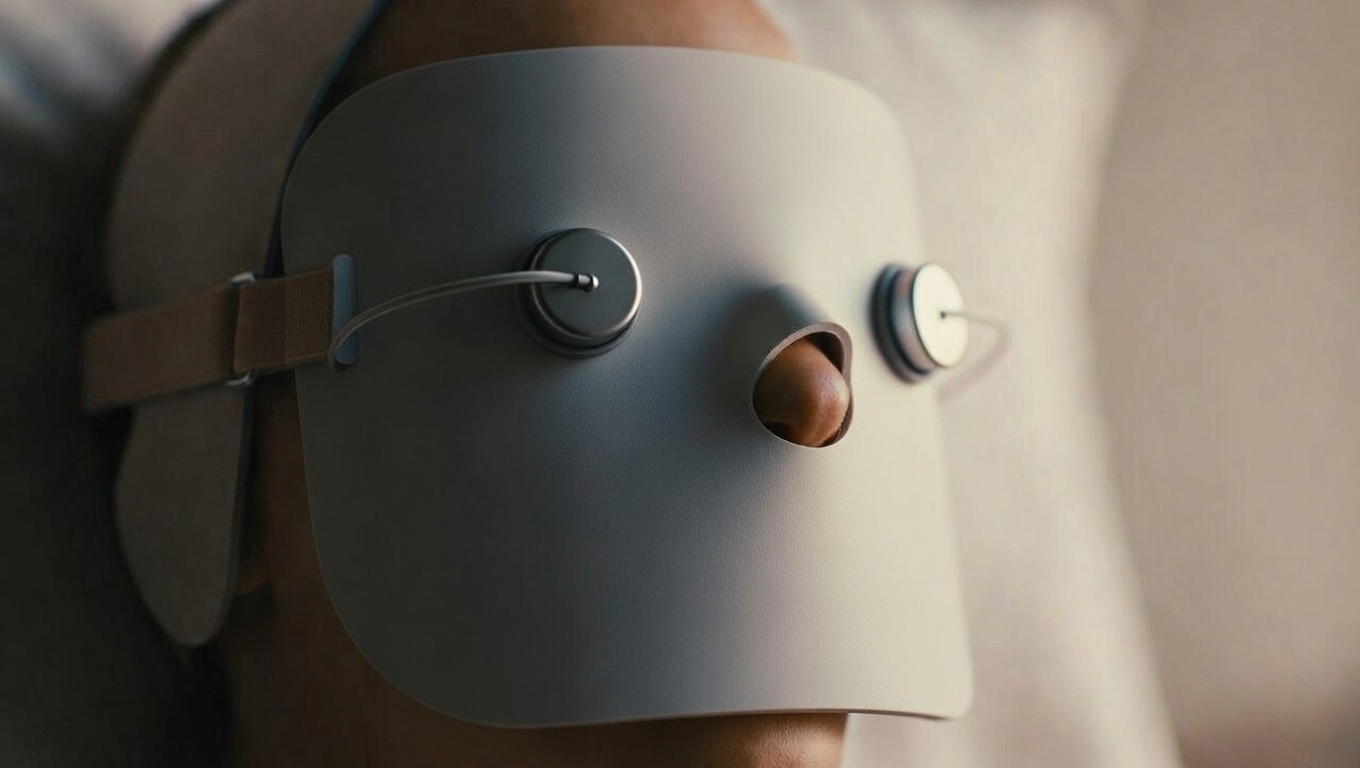 Создано Grok
С помощью Claude Opus 4.6 он разобрал протокол Bluetooth маски и обнаружил, что он не соответствует ни одному стандартному соглашению. Затем инженер декомпилировал фирменное ПО и проанализировал с помощью того же Claude. Оказалось, что в исполняемом файле жестко закодированные учетные данные доступа, по-видимому, общие для всех копий приложения. По итогу это вылилось в то, что Хацистам получил доступ к данным со всех масок, которые были на тот момент активны, причём в режиме реального времени.
Уникальность ситуации в том, что, поскольку речь идёт о масках с электростимуляцией мышц, теоретически инженер мог бы дать команду другим маскам на запуск электрических импульсов.
Само собой, делать он этого не стал. Вместо этого он уведомил производителя о дыре в безопасности.
Подробнее на iXBT
Предыдущие новости
iXBT, 2026-02-17 15:25
Aurus Senat без центральной вставки. Нижегородское ателье доработало отечественный Aurus — это лимузин-моноблок с защитой от СВД и подрывов
Aurus Senat без центральной вставки. Нижегородское ателье доработало отечественный Aurus — это лимузин-моноблок с защитой от СВД и подрывов
Линейка российских представительских автомобилей Aurus пополнилась новой модификацией: нижегородская компания «РИДА» представила Aurus Senat в кузове лимузин-моноблок. В отличие от классических стретчей, этот автомобиль не имеет характерной центральной вставки — его силуэт удлинен за счет оригинальных кузовных панелей, что делает его похожим на Mercedes-Maybach S-класса или...
iXBT, 2026-02-17 15:34
Безлимит, игровая валюта и пополнение Steam без комиссии: T2 запустил геймерскую мультиподписку MiXX Play Pro
Безлимит, игровая валюта и пополнение Steam без комиссии: T2 запустил геймерскую мультиподписку MiXX Play Pro
Оператор Т2 (бывший Tele2, ООО «Т2 Мобайл») представил новую геймерскую опцию в линейке мультиподписок MiXX. Подписка MiXX Play Pro включает безлимитный интернет на мобильные игры, пополнение Steam без комиссии, доступ к турнирам CyberHero и 20 ГБ дополнительного трафика с возможностью раздачи. Сгенерировано нейросетью Grok Пользователь может выбрать любимую игру, в которой...
iXBT, 2026-02-17 15:56
Пересчитают и промаркируют: Банк России предлагает создать реестр финансовых блогеров
Пересчитают и промаркируют: Банк России предлагает создать реестр финансовых блогеров
Банк России инициировал обсуждение необходимости создания реестра «финансовых инфлюенсеров», введения требований к их квалификации и установления ответственности за качество распространяемой информации. Соответствующий доклад опубликован на сайте ЦБ. Сгенерировано нейросетью Grok Регулятор отмечает, что на финансовом рынке, как и в других сферах, появилось множество...
iXBT, 2026-02-17 16:05
Системный администратор попытался уничтожить данные на SSD, просверлив его, но не вышло: рабочий накопитель с конфиденциальными данными попал к новому владельцу
Системный администратор попытался уничтожить данные на SSD, просверлив его, но не вышло: рабочий накопитель с конфиденциальными данными попал к новому владельцу
На Reddit стала вирусной история о том, как попытка физического уничтожения корпоративных данных обернулась провалом из-за незнания устройства современных накопителей. Сотрудник IT-отдела неназванной компании попытался вывести из строя SATA SSD, просверлив в нем дыру. Однако, когда накопитель попал в руки к новому владельцу, выяснилось, что сверло прошло сквозь пустую часть...